サイバー脅威の現状と企業が抱える課題
近年、高度なフロンティアAIの進化に伴い、未発見のゼロデイ脆弱性が短期間で悪用されるリスクが急速に高まっています。金融庁も24時間365日のリアルタイム監視や迅速なパッチ適用体制を強く要請するなど、業界・業種を問わずサイバーレジリエンスの強化が急務となっています。
しかし、脆弱性や調査に要する工数が増加する中で、従来の脆弱性管理手法ではいくつかの課題が生じていました。例えば、CVSS(共通脆弱性評価システム)などの技術的スコアだけでは、本番環境で実際にリスクが高いかを判断しにくいという問題があります。これにより、急増する脆弱性に対して膨大な調査と手動によるトリアージが必要となり、アラート疲弊を引き起こしていました。
また、従来の静的セキュリティ診断では、該当ライブラリが本番メモリ上で実際に実行されているか不明なため、影響度の低い脆弱性対応に追われることもありました。さらに、開発、セキュリティ、運用チーム間の情報分断や、パッチ適用に伴う二次障害への懸念から、迅速なデプロイに踏み切れないという課題も指摘されています。
Security RXが提供する主要機能
Security RXは、New Relicの既存のAPM(アプリケーションパフォーマンス監視)やInfrastructureエージェント、クラウドインテグレーションを通じて収集されるデータをもとに、システム全体のセキュリティリスクを一元的に可視化・評価します。
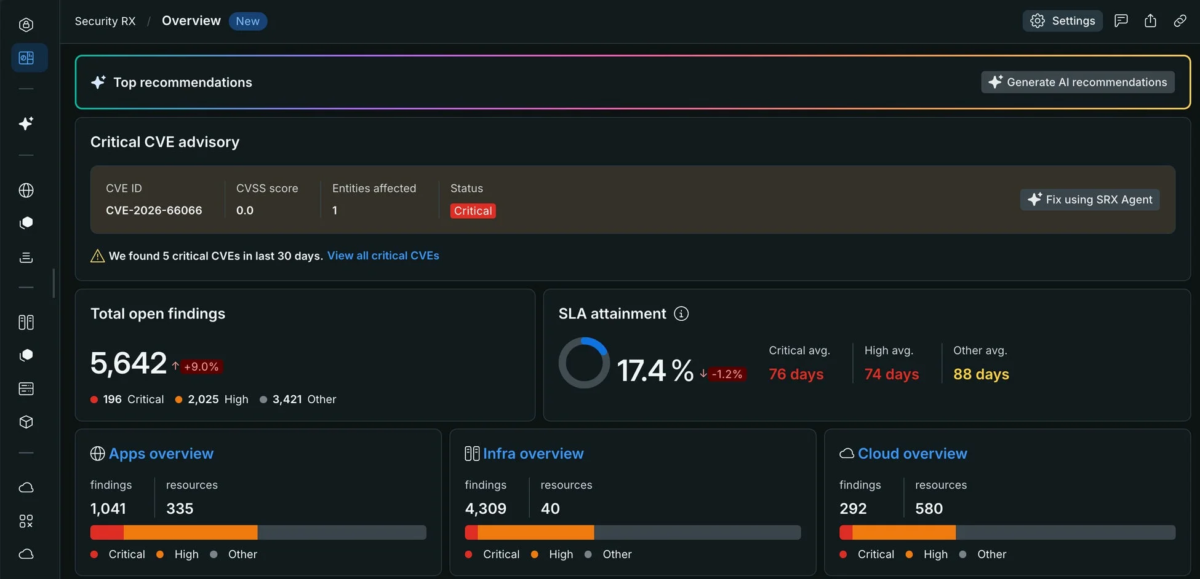
主な特長は以下の通りです。
-
アプリケーション/インフラのライブラリ脆弱性や、クラウド設定のリスクを一元管理
-
「Security RX for Applications」は、実行環境で実際にメモリにロードされているライブラリの脆弱性をリアルタイムで検知・追跡・報告します。
-
「Security RX for Infrastructure」は、OSパッケージやミドルウェア層の脆弱性を常時監視し、インフラ全体のセキュリティリスクを管理します。
-
「Security RX for Cloud」は、AWS Security Hubなどの主要クラウドセキュリティツールと統合し、クラウドインフラの設定ミスや脅威イベントを統合管理します。
-
-
即時のリスク評価と自動優先順位付け(RBVM)
CVSSの技術的深刻度に加え、30日以内の悪用確率(EPSS)や実際の悪用実績(CISA KEV)を自動で照合します。これにより、対応すべき脆弱性の優先度を自動的に算出し、今すぐ対応すべき真の危険リスクのみを特定するといいます。 -
New Relicの統合プラットフォーム基盤による運用連携
-
「New Relic Teams」機能との連携により、システムの所有権をマッピングし、チーム単位での脆弱性や稼働状況の確認が可能となります。これにより、セキュリティ・運用・開発チーム間における手作業による調査を削減し、組織間の連携を促進します。
-
「Change Tracking」機能との連携では、セキュリティパッチのデプロイ前後におけるエラー率やパフォーマンスの変動をリアルタイムで計測します。これにより、二次障害のリスクを低減し、安全な高頻度デプロイを可能にするとしています。
-
自律的な修復を可能にする「Security RX Agent」
「Security RX Agent」は、Security RXとNew RelicのSREエージェントである「New Relic Autopilot」が連携し、修復プロセス全体をAIで自律化する機能です。
New Relicのデータベース(NRDB)が捉える本番メモリ上の実行ライブラリバージョン、呼び出し経路、エンティティ構造、リアルタイムメトリクスなどの事実情報を自動的に抽出し、AIコーディングエージェントに直接引き渡します。これにより、本番データに基づくリアルタイムのコンテキストを受け取ったAI(GitHub Copilot、Claudeなど)が、自社アプリケーションの既存構造や依存関係に完全に適合した修正提案を生成します。
エンジニアは、AIが提示した事実に基づく修正プルリクエストをレビュー・承認するだけで、一から調査してコードを書く作業から解放されるといいます。これにより、脅威の露出期間を最小化し、MTTR(平均復旧時間)の短縮に貢献します。
さらに、Jiraとの双方向リアルタイム同期やGitHub Issuesとの連携により、脆弱性の検出から担当者への割り当て、修正プルリクエストの起票、ステータス同期までのサイクルを自動化します。リスクベースの優先順位に基づく組織的な脆弱性対応を可能とし、DevSecOpsチーム間の連携を促進するとしています。
脆弱性管理を「運用上の信頼性」として確立
Security RXは、脆弱性管理を従来のコンプライアンス業務としてではなく、システムダウンやサービス劣化を防ぐ「ビジネス運用上の信頼性問題」としてオブザーバビリティプラットフォーム上で一元管理することを目的としています。各システムの開発者(チーム)は、本番環境のコンテキストおよびリスクベースの指標に基づき、実際に悪用されている真に危険なリスクに最優先で対応できるとしています。
AIが自動で作成する修正プルリクエストをレビュー・承認することで、手作業によるセキュリティ調査作業を回避し、脆弱性への対応と開発スピードの両立、アジリティを保った開発業務への専念を支援します。パッチ適用前後におけるパフォーマンスやエラー率の変化は、Change Trackingで検証することにより、二次障害のリスクを低減しつつ、安全かつ高頻度なデプロイサイクルを回し続けるサイバーレジリエンスを構築するといいます。
提供状況
-
New Relic Security RX for Applications:一般提供を開始
-
New Relic Security RX for Infrastructure:一般提供を開始
-
Security RX for Cloud:パブリックプレビューとして公開
-
Security RX Agent:パブリックプレビューとして公開
New Relicについて
2008年に創業したNew Relicは、デジタルビジネスのあらゆる重要指標を観測可能にする「オブザーバビリティ(可観測性)プラットフォーム」を提供しています。同社は、デジタルビジネスを構成するアプリケーションやインフラストラクチャだけでなく、ユーザー側の顧客体験状況までを観測可能にすることで、企業がデジタルサービスの障害検知や顧客体験の低下検知、潜在的な問題やボトルネックの早期特定を可能にするDevOpsチームの創出を支援しています。全世界で16,000以上の顧客を持ち、日本でも数百社を超える企業のデジタル変革を支援しているといいます。
ソース元
New Relic、セキュリティ脆弱性管理ソリューション「Security RX」を提供開始
https://newrelic.com/jp/press-release/20260916