APIセキュリティの新たな課題に対応
開発者やAIエージェントは常にAPIを呼び出す必要がありますが、その認証に用いられる資格情報(APIキー、トークン、シークレット)の管理は、これまで大きな課題でした。実際の資格情報が開発者の手に渡ると、.envファイル、リポジトリ、チャットツール、IDE設定、CIログなど、さまざまな場所に拡散し、セキュリティチームによる完全な監査や管理が困難になる傾向にあります。これにより、漏洩した単一の資格情報が悪用されるリスクが高まっていました。
さらに、AIエージェントが人間の約1,000倍のペースでAPIを呼び出すようになると予測されており、攻撃対象領域(アタックサーフェス)はかつてない速度で拡大しています。こうした背景から、APIアクセスのセキュリティ強化は喫緊の課題となっています。
「Passport」が提供するシークレットレスなアプローチ
Postmanの共同創業者兼CEOであるアビナブ・アスタナ氏は、「AIエージェントはAPIを通じてその能力を獲得するため、それらのAPIへの安全なアクセスを確保することがこれまで以上に重要になっています」と述べています。同氏は、API呼び出し数の急増に伴い、流通する資格情報の数も同様に増加している現状に触れ、「PassportはAPIアクセスに対するシークレットレスなアプローチを提供し、人間および非人間のあらゆるアイデンティティが、実際の資格情報を決して保持することなく、承認されたAPIを呼び出せるようにします」としています。
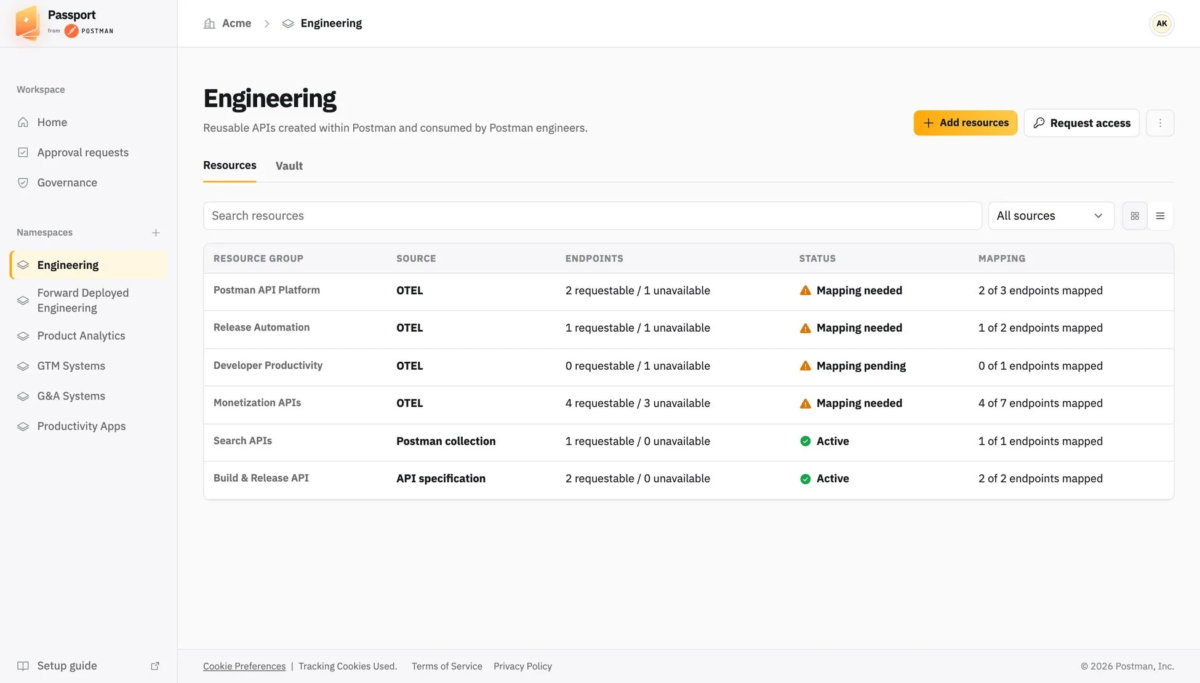
PassportはSaaSプラットフォームとして、開発者、マシン、AIエージェントが、実際の資格情報に一切触れることなく、ガバナンスと監査可能性を備えたアイデンティティを通じて、承認されたAPIを発見・呼び出しできるように設計されています。
従来のAPIキー管理やゲートウェイのアプローチがシークレットの配布と保護に重点を置くのに対し、Passportは資格情報を顧客の環境内でセルフホストし、保持するという点が特長です。
主な機能と特長
設計段階からのシークレットレス
実際のAPIキーは、ローカル、共有、または統合経由かを問わず、顧客のVPC(Virtual Private Cloud)および保管庫(Vault)内に保持されます。開発者やエージェントは、プロキシなしでは機能しない、リクエストしたアイデンティティに紐付けられた暗号化ポインタである「参照トークン」を受け取ります。
精密な権限付与
許可したい正確なアクション、ホスト、パスに至るまで、きめ細かな権限付与が可能です。すべてのリクエストは保管庫に到達する前にこれらのルールに対して検証されるため、アクセスは常に意図した通りの状態に保たれます。
エージェント向けに最適化
開発者とエージェントを同様に扱います。エージェントは永続的な親アイデンティティから発行された一時的でタスクスコープ限定のアイデンティティを受け取るため、組織は長期にわたるシークレットを配布することなくエージェント群を運用できます。サブエージェントは、親の権限の一部のみを継承する仕組みです。
「Passport」は本日より利用可能です。詳細は以下のリンクから確認できます。
Postmanについて
Postmanは、APIの開発・テスト・ドキュメント・管理を統合するAPIプラットフォームです。世界4,000万人超の開発者と50万以上の組織(Fortune 500の98%を含む)に利用されており、ソフトウェア開発チームのAPIライフサイクル全体を支援しています。本社は米国カリフォルニア州サンフランシスコにあります。
ソース元
- Postman Announces General Availability of Passport, Bringing Secretless API Access to the Agentic Era
https://www.businesswire.com/news/home/20260915641646/en/Postman-Announces-General-Availability-of-Passport-Bringing-Secretless-API-Access-to-the-Agentic-Era