サイバー攻撃の全体動向と日本での増加
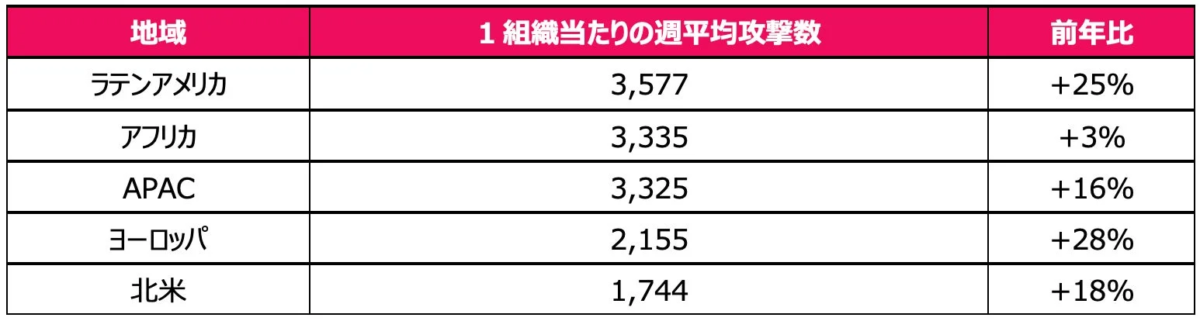
2026年8月、世界の組織は1組織当たり週平均約2,400件のサイバー攻撃を受け、前月比4%増、前年同月比22%増となりました。この攻撃件数は夏を通じて増加傾向が続いています。日本においても、1組織当たりの週平均サイバー攻撃数は約1,900件に達し、前年比で35%増となりました。
これらの動向は、企業がユーザー、電子メール、ネットワーク、クラウド環境、そしてAIツールの全体にわたる一貫した可視性と制御を確保するための「防止優先」のセキュリティ戦略の必要性を浮き彫りにしています。
標的となる業種と地域別攻撃件数の推移
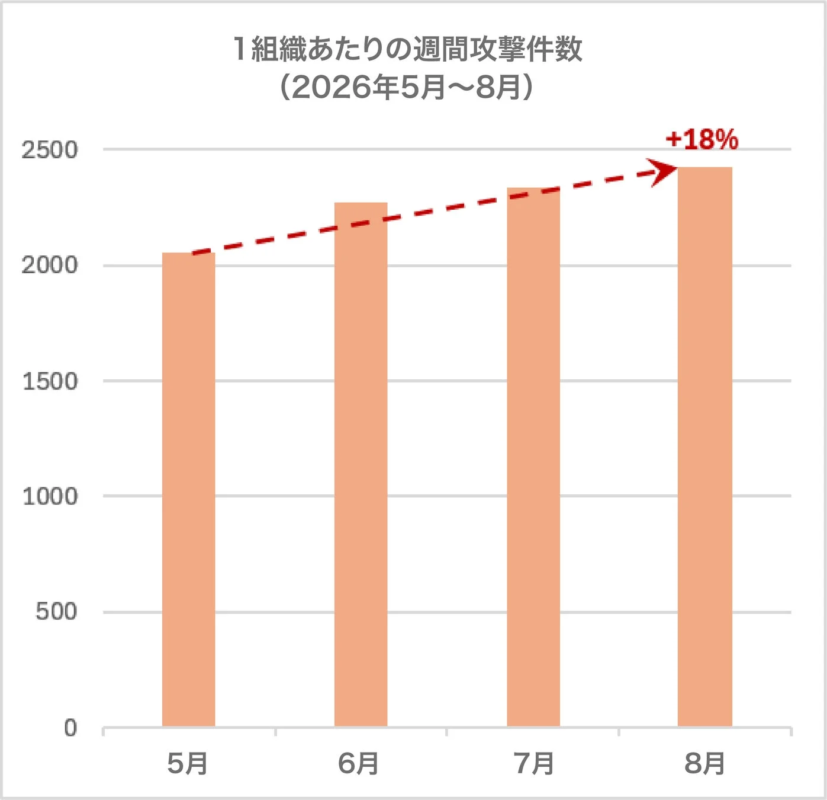
2026年8月も、「教育・研究」分野が世界で最も多く標的とされ、1組織当たり週平均約5,300件の攻撃を受けました。これは前年比28%増にあたります。これに「政府・軍関係」が週平均約3,000件で続き、「ホスピタリティ・旅行・娯楽」分野では週平均約3,000件の攻撃があり、前年比56%増と大幅な増加を示しています。
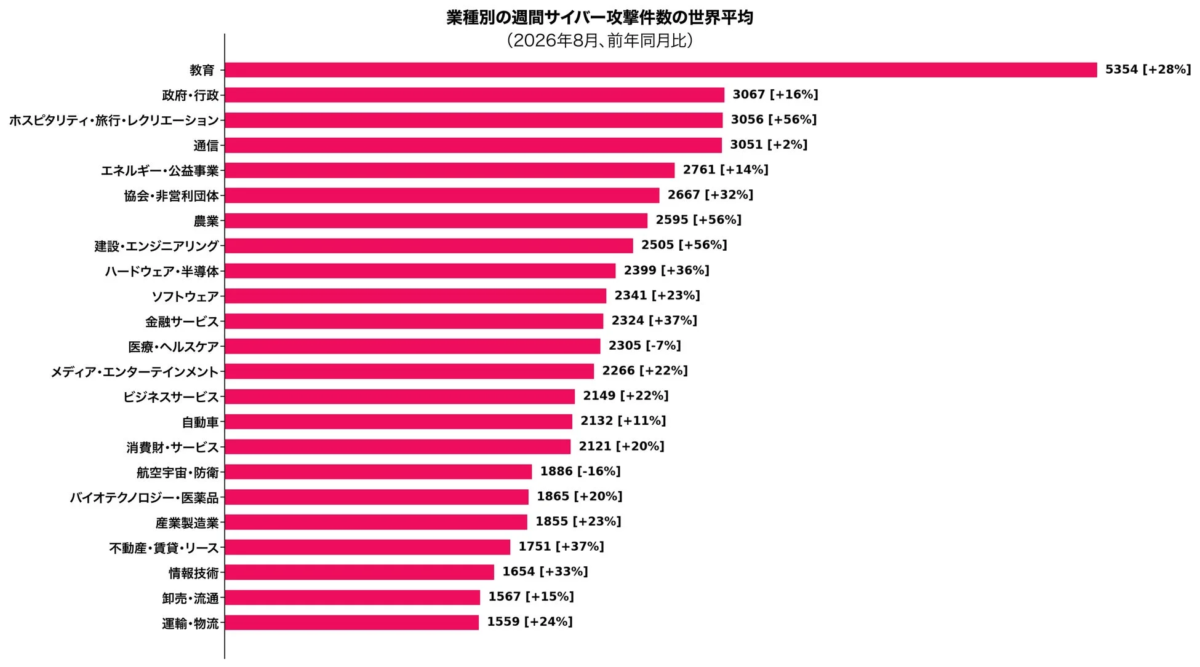
地域別では、ラテンアメリカが引き続き最も多くの攻撃を受け、1組織当たり週平均約3,500件(前年比25%増)の攻撃がありました。一方、最も急速な伸び率を示したのはヨーロッパで、前年比で28%の増加を記録しています。
生成AI利用に伴う機密データ漏えいリスクの顕在化
企業における高リスクな生成AIプロンプトの割合はここ数カ月で最低水準となったものの、全体的なAI利用状況は増加傾向にあります。平均的な企業ユーザー1人当たりの月間プロンプト生成数は約106件に達しています。この状況は、一部の組織でAIに対する認識向上や管理強化が進む一方で、生成AI利用の急速な拡大により、適切なガバナンスが確保されないまま機密情報がツールに入力されるリスクが高まっていることを示唆しています。
2026年8月の調査では、企業から送信された生成AIプロンプトの43件に1件が機密データ漏えいリスクを伴う内容であり、このリスクは生成AIツールを定期的に利用する組織の86%に影響を及ぼす可能性が指摘されています。また、1組織当たり平均7種類の生成AIツールを使用していることも判明しました。
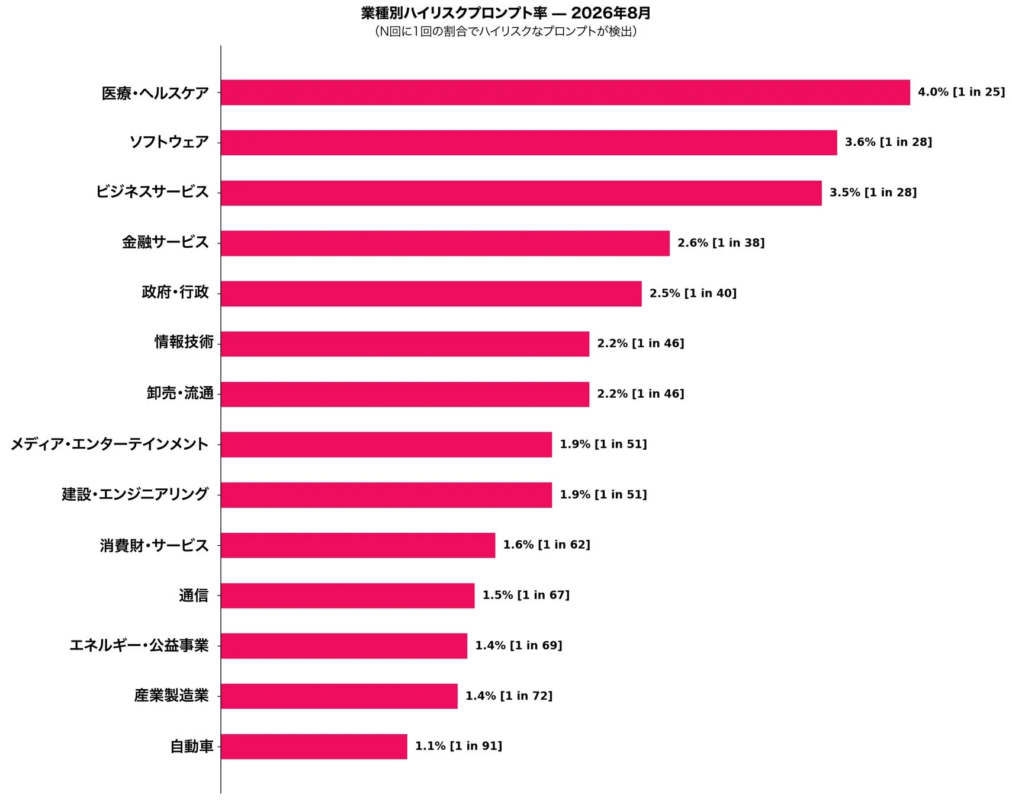
業種別では、「ヘルスケア・医療」分野で高リスクの生成AIプロンプトの割合が4.0%と最も高く、次いで「ソフトウェア」が3.6%、「ビジネスサービス」が3.5%となりました。地域別ではラテンアメリカが3.5%と最も高い割合を記録し、世界平均の2.3%を大きく上回っています。
フィッシング攻撃とランサムウェア被害の急増
電子メールは引き続き主要な攻撃経路であり、112通に1通(0.89%)がフィッシングメールに該当しました。これは7月の128通に1通から増加しています。フィッシングメールの72%には悪意のあるリンクが含まれ、14%には添付ファイルが含まれており、悪意のあるリンクが引き続き主流の攻撃手法となっています。
ランサムウェア活動も加速しており、2026年8月に報告されたランサムウェア攻撃は1,042件で、7月から8%増加し、2025年8月と比較するとほぼ2倍に達しています。最も被害を受けた業界は「ビジネスサービス」で、報告された被害全体の36%を占めました。ランサムウェアグループではQilinが最も活発に活動し、次いでThe Gentlemen、そしてOrovaが初めてトップ3に入り、それぞれ公表された攻撃の15%、10%、4%を占めています。
CPRのデータリサーチマネージャー、オマー・デンビンスキー氏は、「8月のデータは、サイバーリスクが複数の分野で一斉に拡大していることを示しています。セキュリティチームは断片化し分散された防御策に頼ることはできません。脅威が業務に支障をきたしたり機密情報を漏えいさせたりする前に阻止するためには、統合された保護対策が不可欠です」と述べています。
ソース
Check Point Research Blog: August 2026 Cyber Threat Landscape: GenAI Data Exposure Emerges as a New Enterprise Risk as Attacks, Phishing, and Ransomware Accelerate
https://blog.checkpoint.com/security/august-2026-cyber-threat-landscape-genai-data-exposure-emerges-as-a-new-enterprise-risk-as-attacks-phishing-and-ransomware-accelerate/